DSGVO im Kundenservice: Diese Punkte sollten Sie zuerst prüfen
Rechtsgrundlagen, Auftragsverarbeitung, Auskunftsanfragen, Löschkonzept, Zugriffsschutz und KI-Einsatz: die wichtigsten DSGVO-Pflichten im Kundenservice.
Im Kundenservice fallen täglich personenbezogene Daten an: in Telefonaten, Tickets, Chats und Messenger-Nachrichten. Die DSGVO verlangt dafür eine Rechtsgrundlage, Verträge mit allen Dienstleistern, einen geordneten Umgang mit Auskunfts- und Löschanfragen und wirksamen Zugriffsschutz. Dieser Artikel zeigt, welche Punkte Sie zuerst prüfen sollten und wie Sie sie im Supportalltag umsetzen. Er ersetzt keine Rechtsberatung.
Kurz gesagt:
- Jede Verarbeitung im Support braucht einen Zweck und eine Rechtsgrundlage nach Art. 6 DSGVO, dokumentiert im Verarbeitungsverzeichnis.
- Mit jedem Dienstleister, der Kundendaten verarbeitet, schließen Sie einen Vertrag zur Auftragsverarbeitung nach Art. 28 DSGVO.
- Auskunftsanfragen beantworten Sie in der Regel innerhalb eines Monats, Datenpannen melden Sie binnen 72 Stunden an die Aufsicht.
- Gesprächsaufzeichnungen setzen die Einwilligung der Beteiligten voraus. KI-Chatbots müssen sich als KI zu erkennen geben.
Kontrollliste: Was Sie zuerst prüfen sollten.
Nicht jede Lücke ist gleich dringend. Diese Reihenfolge hat sich bewährt:
- Woche 1: Alle Systeme im Support auflisten (Telefonanlage, Ticketsystem, CRM, Chat, Messenger), Hosting-Standorte und bestehende Verträge zur Auftragsverarbeitung sichten, Zugriffsrechte stichprobenartig prüfen.
- Woche 2 bis 4: Fehlende Verträge nachholen, für jeden Kanal festhalten, welche Daten darüber laufen, und den Ablauf für Auskunfts- und Löschanfragen schriftlich festlegen.
- Monat 2 bis 3: Löschkonzept umsetzen, Teams schulen und für risikoreiche Verarbeitungen, etwa KI-gestützte Auswertung von Gesprächen, eine Datenschutz-Folgenabschätzung nach Art. 35 DSGVO erstellen.
Die Federführung liegt meist beim Datenschutzbeauftragten. Umsetzen lässt sich die Liste nur gemeinsam mit IT und Serviceleitung.
Praxistipp: Beginnen Sie mit einer Tabelle, die jeden Kanal einem Zweck, einer Rechtsgrundlage und einer Löschfrist zuordnet. Diese Übersicht deckt viele Lücken auf, bevor Sie externe Beratung brauchen.
Rechtsgrundlagen im Support: Wann welche Regel greift.
Nicht jede Kundenanfrage braucht eine Einwilligung. Im Kundenservice sind drei Rechtsgrundlagen aus Art. 6 DSGVO üblich:
- Vertragserfüllung (Art. 6 Abs. 1 lit. b): Die Klärung einer Rechnung oder einer Lieferung ist nötig, um den Vertrag zu erfüllen.
- Berechtigtes Interesse (Art. 6 Abs. 1 lit. f): etwa eine anonymisierte Auswertung von Anliegen zur Prozessverbesserung, wenn die Interessen der Kunden nicht überwiegen.
- Einwilligung (Art. 6 Abs. 1 lit. a): zum Beispiel für Werbung nach einem Servicekontakt. Werbeanrufe bei Verbrauchern sind nach § 7 UWG nur mit vorheriger ausdrücklicher Einwilligung zulässig.
Für einzelne Kanäle heißt das:
- Chat-Widget: kurzer Hinweis auf Zweck und Datenschutzerklärung. Setzt das Widget Cookies oder liest es Informationen aus dem Endgerät, die nicht unbedingt erforderlich sind, brauchen Sie dafür eine Einwilligung nach § 25 TDDDG.
- Telefon mit Aufzeichnung: Aufzeichnungen setzen die Einwilligung der Gesprächsbeteiligten voraus (§ 201 StGB). Ohne Zustimmung wird nicht aufgezeichnet, und das Gespräch muss trotzdem möglich sein.
- Messenger wie WhatsApp: Informieren Sie vor dem Start über den Anbieter und eine mögliche Übermittlung in Drittländer. Details im Beitrag zu WhatsApp im Kundenservice.
Betroffenenrechte: Auskunft, Löschung und Fristen.
Auskunfts-, Löschungs- und Übertragbarkeitsanfragen landen häufig zuerst im Kundenservice. Ein belastbarer Ablauf hat vier Schritte:
- Identität prüfen: Die Anfrage eindeutig einer Person zuordnen, ohne mehr Daten zu verlangen als nötig.
- Daten finden: Alle Systeme durchsuchen, vom Ticketsystem über das CRM bis zu Chat-Protokollen und Aufzeichnungen.
- Auskunft erteilen oder löschen: Daten in einem gängigen Format bereitstellen oder löschen, soweit keine Aufbewahrungspflicht entgegensteht.
- Dokumentieren: Eingang, Schritte und Abschluss festhalten.
Die Antwort muss nach Art. 12 Abs. 3 DSGVO in der Regel innerhalb eines Monats erfolgen. Bei komplexen Fällen ist eine Verlängerung um zwei weitere Monate möglich, über die Sie die Person informieren. Legen Sie fest, wer im Team eine Anfrage entgegennimmt und an wen sie weitergeht. Mitarbeitende im Kundenservice sollten eine solche Anfrage erkennen, auch wenn das Wort „Auskunft“ nicht fällt.
Datenminimierung und Löschkonzept: Was ins Ticket gehört.
Viele Ticketsysteme sammeln mehr Daten als nötig. Das erhöht das Risiko bei jedem Vorfall, ohne Nutzen zu bringen. Teilen Sie die Felder ein:
- Nötig: Name, Kontaktweg, Anliegen, Kunden-, Vertrags- oder Vorgangsnummer.
- Nur bei Bedarf: Geburtsdatum zur Identifikation, Bankverbindung bei Erstattungen.
- Besondere Kategorien: Gesundheitsdaten nach Art. 9 DSGVO nur, wenn das Anliegen es erfordert und eine Rechtsgrundlage besteht, etwa bei Krankenkassen. Sozialdaten unterliegen zusätzlich dem SGB X.
Für Löschfristen gibt es keine pauschale Zahl. Maßgeblich sind Zweck und gesetzliche Aufbewahrungspflichten, zum Beispiel handels- und steuerrechtliche Fristen für Geschäftsbriefe und Buchungsbelege. Halten Sie die Fristen im Löschkonzept fest und lassen Sie das Ticketsystem sie automatisch umsetzen. Die Nachweispflicht liegt bei Ihnen (Art. 5 Abs. 2 DSGVO).
Auftragsverarbeitung: Die Checkliste für Dienstleister.
Jeder externe Anbieter, der im Auftrag Kundendaten verarbeitet, braucht einen Vertrag nach Art. 28 DSGVO. Das gilt für das Ticketsystem, das Chat-Tool und für einen Callcenter-Dienstleister. Prüfen Sie:
- Sind Gegenstand, Dauer, Art und Zweck der Verarbeitung sowie die Datenkategorien benannt?
- Sind die technischen und organisatorischen Maßnahmen (TOMs) beschrieben?
- Sind alle Unterauftragsverarbeiter aufgeführt, und werden Änderungen vorab angezeigt?
- Ist geregelt, wie Daten nach Vertragsende gelöscht oder zurückgegeben werden?
- Wo werden die Daten gespeichert, und nutzt der Anbieter sie für eigene Zwecke, etwa zum Training von KI-Modellen?
Bei Übermittlungen in Länder außerhalb der EU brauchen Sie zusätzlich eine Grundlage nach Art. 44 ff. DSGVO, etwa einen Angemessenheitsbeschluss oder Standardvertragsklauseln. Für Sozialdaten gilt ergänzend § 80 SGB X: Der Auftraggeber zeigt die Beauftragung seiner Aufsichtsbehörde an.
Technische und organisatorische Maßnahmen im Alltag.
Zugriffsschutz entscheidet im Ernstfall über das Ausmaß eines Vorfalls. Diese Maßnahmen sind mit überschaubarem Aufwand umsetzbar:
- Rollenrechte nach dem Prinzip der minimalen Berechtigung: Mitarbeitende sehen nur, was ihre Aufgabe erfordert.
- Zwei-Faktor-Anmeldung für alle Systeme mit Kundendaten.
- Verschlüsselung bei Übertragung und Speicherung, Protokollierung der Zugriffe.
- Regelmäßige Überprüfung der Berechtigungen und ein fester Ablauf beim Ausscheiden: Zugänge werden am letzten Arbeitstag entzogen.
- Verpflichtung aller Mitarbeitenden auf Vertraulichkeit und regelmäßige Datenschutzschulung.
Eine Verletzung des Schutzes personenbezogener Daten melden Sie nach Art. 33 DSGVO innerhalb von 72 Stunden an die Aufsichtsbehörde, es sei denn, sie führt voraussichtlich nicht zu einem Risiko für die Betroffenen.
Praxistipp: Spielen Sie einmal im Jahr einen fiktiven Vorfall mit dem Serviceteam durch. Meldeketten scheitern selten an der Technik, sondern daran, dass niemand weiß, wen er zuerst informieren soll.
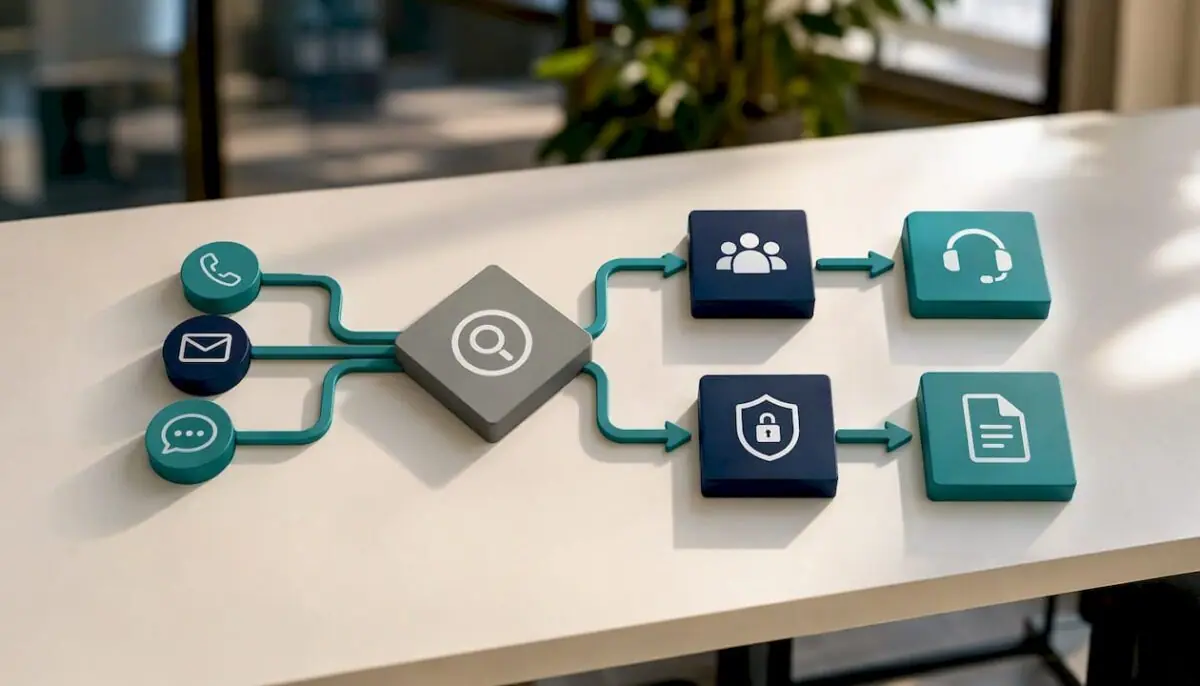
KI im Support: Wo Chatbots und Assistenzsysteme Grenzen brauchen.
Nicht jeder KI-Einsatz trägt das gleiche Risiko. Ordnen Sie Ihre Anwendungsfälle ein:
- Gering: Öffnungszeiten, allgemeine Produktinformationen, Statusabfragen ohne sensible Daten.
- Mittel: Gesprächszusammenfassungen oder Antwortvorschläge, die ein Mensch prüft und freigibt.
- Hoch: Entscheidungen über Ansprüche, Kündigungen oder Erstattungen. Ausschließlich automatisierte Entscheidungen mit rechtlicher Wirkung sind nach Art. 22 DSGVO nur eingeschränkt zulässig. Planen Sie hier immer eine menschliche Prüfung ein.
Nach der EU-KI-Verordnung müssen Chatbots und Voicebots ab dem 2. August 2026 offenlegen, dass sie KI sind (Art. 50). Emotionserkennung bei Mitarbeitenden am Arbeitsplatz ist verboten (Art. 5 Abs. 1 lit. f). Regeln Sie mit jedem KI-Anbieter vertraglich, wo Daten verarbeitet werden und ob sie für Training genutzt werden dürfen.
Umsetzung in drei Phasen.
- Phase 1 (Monat 1): Bestandsaufnahme und schnelle Korrekturen durch Datenschutzbeauftragten und IT: Systemliste, Hosting, fehlende Verträge.
- Phase 2 (Monat 2 bis 3): Verträge abschließen, Ablauf für Betroffenenanfragen und Löschkonzept einführen, Teams schulen.
- Phase 3 (laufend): Kennzahlen wie Bearbeitungsdauer von Auskunftsanfragen, Ergebnisse von Berechtigungsprüfungen und umgesetzte Löschläufe regelmäßig berichten.
Datenschutz im Kundenservice ist kein Projekt mit Enddatum. Ein einfaches Ticketsystem mit klaren Zuständigkeiten schützt besser als ein umfangreiches Werkzeug mit lückenhaften Verträgen. Prüfen Sie Dienstleister regelmäßig, nicht nur bei Vertragsabschluss.
So arbeitet aLIVE Support mit Kundendaten.
Wer Kundenservice auslagert, bleibt Verantwortlicher im Sinne der DSGVO. Der Dienstleister muss deshalb nachweisbar sauber arbeiten. aLIVE Support ist deutschsprachiger Kundenservice aus Rumänien oder Deutschland für Unternehmen im DACH-Raum. Die aLIVE Support S.R.L. ist als Auftragsverarbeiter nach Art. 28 DSGVO tätig, mit TOMs im Vertrag zur Auftragsverarbeitung, Verpflichtung aller Mitarbeitenden auf das Datengeheimnis und externer Datenschutzberatung. Projektdaten liegen auf Servern in Deutschland. Niemand arbeitet produktiv ohne dokumentierte fachliche, technische und datenschutzrechtliche Freigabe.
Die aLIVE Support S.R.L. und ihre Schwestergesellschaft aLIVE-Service GmbH in Magdeburg sind unter anderem nach ISO/IEC 27001 (Informationssicherheit) zertifiziert. Rumänien ist EU-Mitglied, die DSGVO gilt dort unmittelbar. Mehr dazu auf den Seiten zu Datenschutz und Hosting in Deutschland.
Fazit.
DSGVO-konformer Kundenservice beginnt mit einer vollständigen Übersicht über Kanäle, Daten und Dienstleister. Wer Rechtsgrundlagen, Verträge, Betroffenenanfragen und Löschfristen im Griff hat, kann neue Kanäle und KI-Werkzeuge kontrolliert ergänzen.
Wir betreiben Kundenservice für Unternehmen aus regulierten Branchen – von Magdeburg, Quedlinburg, Sibiu und Arad aus. Hier teilen wir, was wir im Tagesgeschäft lernen.
Verwandte Artikel.